Unohditko salasanasi?
← Siirry sivustolle Yrityksesi
WordPress-viat6 min lukuaikaPäivitetty
WordPress-kirjautuminen ei onnistu: 7 syytä, miksi wp-admin ei aukea
Yrität kirjautua WordPressiin, mutta salasana ei kelpaa, palautusviestiä ei tule tai ruutu jää valkoiseksi.
Joel LausamoKirjoittaja · JL Sites, Espoo
Lyhyt vastaus
Syy on yleensä väärä salasana, palautusviesti joka ei tule perille, tietoturvalisäosan lukitus, vaihdettu kirjautumisosoite tai lisäosa, joka kaataa hallintapaneelin. Kokeile ensin salasanan palautusta ja yksityistä selainikkunaa. Jos ne eivät auta, pääset yleensä sisään webhotellin hallintapaneelin kautta.
Hyvä tietää
- Kirjautumissivu on osoitteessa
yritys.fi/wp-admintaiyritys.fi/wp-login.php, ellei sitä ole vaihdettu. - Jos palautusviestiä ei tule, vika on usein sivuston sähköpostissa eikä tunnuksessa.
Mistä tiedän, mikä kirjautumisessa on vialla?
Katso, mitä ruudulla tapahtuu, kun yrität kirjautua. Oire kertoo yleensä suoraan, mistä kannattaa aloittaa.
| Mitä näet | Todennäköinen syy |
|---|---|
| ”Virheellinen käyttäjätunnus tai salasana” | Salasana on vaihtunut tai unohtunut, tai käyttäjätunnus on eri kuin muistat. Kokeile sähköpostiosoitetta käyttäjätunnuksen tilalla. |
| Salasanan palautusviestiä ei tule | Sivusto ei pysty lähettämään sähköpostia, tai viesti menee roskapostiin. Joskus ylläpitäjän osoite on vanha. |
| Kirjautumissivu latautuu uudelleen tyhjänä | Evästeet tai välimuisti, tai sivuston osoite on asetuksissa eri kuin selaimessa (esimerkiksi http ja https). |
| Valkoinen ruutu tai ”kriittinen virhe” | Lisäosa, teema tai PHP-version vaihto kaataa hallintapaneelin. |
| ”Liian monta yritystä”, lukitus tai 403-virhe | Tietoturvalisäosa tai webhotellin palomuuri on estänyt kirjautumisen. |
| Sivua ei löydy (404) osoitteessa /wp-admin | Kirjautumisosoite on vaihdettu tietoturvalisäosalla. |
| Virhe 500 tai ”tietokantayhteyden muodostamisessa” | Palvelimen tai tietokannan ongelma. Katso ensin webhotellin tiedotteet. |
Mitä teen ensin?
01Tarkista osoite
Kirjoita selaimeen yritys.fi/wp-login.php. Jos se antaa 404-virheen, kirjautumisosoite on todennäköisesti vaihdettu tietoturvasyistä. Uusi osoite löytyy yleensä sivuston tekijän tai entisen ylläpitäjän viesteistä. Jos sitä ei löydy, lisäosan voi kytkeä pois päältä tiedostonhallinnasta, jolloin tavallinen osoite toimii taas. Ohje on alempana.
02Kokeile yksityistä ikkunaa tai toista selainta
Jos kirjautumissivu vain latautuu uudelleen ilman virheilmoitusta, syy on usein vanha eväste tai välimuistiin jäänyt sivu. Yksityinen ikkuna ohittaa molemmat. Jos kirjautuminen onnistuu siellä, tyhjennä tavallisen selaimen evästeet sivuston osalta.
03Pyydä salasanan palautus ja katso roskaposti
Klikkaa kirjautumissivulla ”Unohditko salasanasi?” ja anna käyttäjätunnus tai sähköpostiosoite. Linkki tulee käyttäjätunnuksen sähköpostiin. Odota muutama minuutti ja katso myös roskaposti. Jos viestiä ei tule ollenkaan, WordPress ei luultavasti pysty lähettämään postia. Silloin sama vika estää yleensä myös lomakkeiden viestit. Tarkistukset löydät artikkelista WordPress-lomake ei lähetä sähköpostia.
04Odota lukituksen loppumista
Tietoturvalisäosat lukitsevat tunnuksen tai IP-osoitteen muutaman väärän yrityksen jälkeen, yleensä 15 minuutista muutamaan tuntiin. Odota ja kokeile sitten kerran huolellisesti. Jos käytät salasanojen hallintaohjelmaa, varmista, että se täyttää oikean tunnuksen eikä vanhaa.
Miten pääsen sisään, jos salasanan palautus ei toimi?
Tarvitset webhotellin hallintapaneelin tunnukset. Ne ovat yleensä yrityksen nimissä, vaikka sivuston on tehnyt joku muu. Ota ensin varmuuskopio tietokannasta, jos se onnistuu.
- Webhotellin WordPress-työkalu. Monessa webhotellissa on oma WordPress-työkalu, esimerkiksi WP Toolkit tai Softaculous, josta ylläpitäjän salasanan voi vaihtaa suoraan. Tämä on helpoin ja turvallisin tapa.
- phpMyAdmin. Avaa sivuston tietokanta ja taulu, jonka nimi päättyy
_users(yleensäwp_users). Muokkaa omaa riviäsi, valitse kentänuser_passkohdalle funktioksi MD5 ja kirjoita uusi salasana. WordPress muuttaa sen turvallisempaan muotoon, kun kirjaudut seuraavan kerran. WordPressin omassa ohjeessa tämä on yksi virallisista palautustavoista. - WP-CLI. Jos webhotellissa on komentorivi, salasanan voi vaihtaa komennolla
wp user update.
Älä lataa netistä ”hätäpalautus”-skriptejä, jotka luovat uuden ylläpitäjän. Jos sellainen jää palvelimelle, kuka tahansa voi käyttää sitä.
Entä jos näen valkoisen ruudun tai kriittisen virheen?
Ilmoitus ”Sivustolla on ollut kriittinen virhe” tarkoittaa, että jokin PHP-koodi kaatui. WordPress lähettää tällöin ylläpitäjän sähköpostiin viestin, jossa on linkki palautustilaan. Palautustilassa vikaa aiheuttava lisäosa tai teema on pois päältä, joten pääset hallintaan ja voit poistaa sen käytöstä. Katso siis ensin ylläpitäjän sähköposti ja sen roskaposti. Kriittisestä virheestä on oma artikkelinsa: Sivustolla on ollut kriittinen virhe.
Jos viestiä ei tule, toimi näin webhotellin tiedostonhallinnassa tai FTP:llä:
- Avaa kansio
wp-contentja nimeä kansiopluginsuudelleen, esimerkiksiplugins-pois. Kaikki lisäosat menevät pois päältä. - Kokeile kirjautumista. Jos se onnistuu, vika on jossakin lisäosassa.
- Nimeä kansio takaisin
pluginsja ota lisäosat käyttöön yksi kerrallaan hallintapaneelista. Se, jonka kohdalla sivu kaatuu, on syyllinen. - Jos lisäosat eivät olleet syy, nimeä samalla tavalla käytössä olevan teeman kansio kohdassa
wp-content/themes. WordPress vaihtaa silloin oletusteemaan, jos sellainen on asennettu.
Tarkemman syyn näet virhelokista. Lisää tiedostoon wp-config.php rivit define( 'WP_DEBUG', true ); ja define( 'WP_DEBUG_LOG', true );, niin virheet tallentuvat tiedostoon wp-content/debug.log. Viimeisillä riveillä näkyy yleensä lisäosan tai teeman nimi. Poista rivit, kun vika on löytynyt.
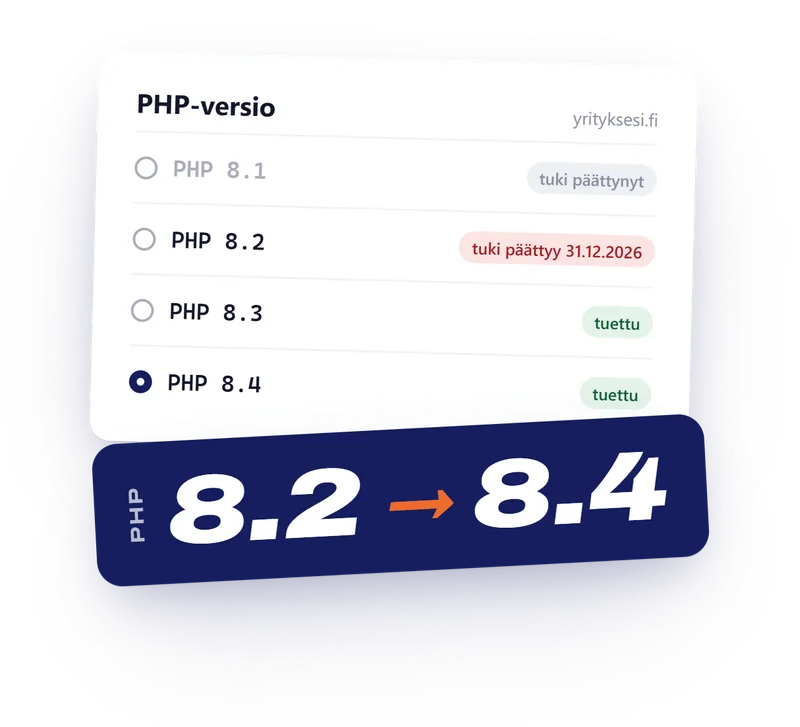
Jos webhotelli on vaihtanut PHP-version hiljattain, vaihda se hetkeksi takaisin hallintapaneelista. Silloin vika on lähes varmasti vanhassa lisäosassa tai teemassa. Lisää PHP-versioista on artikkelissa PHP 8.2:n tuki päättyy. Jos kaatuminen alkoi heti päivityksen jälkeen, katso myös WordPress-päivitys rikkoi sivun.
Entä jos kirjautuminen pyörii silmukassa?
Jos tunnus ja salasana kelpaavat, mutta päädyt aina takaisin kirjautumissivulle, sivuston osoite on todennäköisesti asetettu väärin. Sivusto on voitu esimerkiksi siirtää https-osoitteeseen, mutta asetuksissa on yhä http. Osoitteet ovat tietokannan _options-taulussa riveillä siteurl ja home. Ne voi myös pakottaa tiedostossa wp-config.php asetuksilla WP_HOME ja WP_SITEURL. Toinen tavallinen syy on välimuistilisäosa tai CDN, joka tallentaa välimuistiin myös kirjautumissivun.
Kaksi tapaa välttää koko tilanne: pidä yrityksellä vähintään kaksi ylläpitäjätunnusta eri ihmisillä ja varmista kohdasta Asetukset → Yleiset, että ylläpitäjän sähköpostiosoite on sellainen, jota joku oikeasti lukee. Jos osoite on entisen työntekijän tai sivuston tekijän, palautus- ja vikailmoitukset menevät hänelle.
Lähteet
- WordPress: Resetting Your Password. https://wordpress.org/documentation/article/resetting-your-password/
- WordPress Core: Fatal Error Recovery Mode in 5.2. https://make.wordpress.org/core/2019/04/16/fatal-error-recovery-mode-in-5-2/
- WordPress Advanced Administration: Debugging in WordPress. https://developer.wordpress.org/advanced-administration/debug/debug-wordpress/
- WordPress Advanced Administration: Common WordPress Errors. https://developer.wordpress.org/advanced-administration/wordpress/common-errors/
- WordPress: Changing The Site URL. https://wordpress.org/documentation/article/changing-the-site-url/
- WordPress Advanced Administration: Brute Force Attacks. https://developer.wordpress.org/advanced-administration/security/brute-force/
Mikä on WordPressin kirjautumisosoite?
Oletuksena kirjautumissivu on osoitteessa yritys.fi/wp-admin tai yritys.fi/wp-login.php. Jos kumpikaan ei toimi, osoite on luultavasti vaihdettu tietoturvalisäosalla. Lisäosan voi kytkeä pois päältä nimeämällä sen kansion uudelleen tiedostonhallinnassa.
Voiko webhotelli palauttaa WordPressin salasanan?
Webhotelli ei yleensä tee sitä puolestasi, mutta monessa webhotellissa on WordPress-työkalu, josta ylläpitäjän salasanan voi vaihtaa itse. Tarvitset siihen webhotellin hallintapaneelin tunnukset.
Onko sivuni hakkeroitu, jos salasana ei yhtäkkiä kelpaa?
Useimmiten ei. Salasana on yleensä vaihdettu tai unohtunut, tai tunnus on lukittu. Jos ylläpitäjiin on kuitenkin ilmestynyt tuntemattomia käyttäjiä tai sivulla näkyy outoja linkkejä tai uudelleenohjauksia, sivu voi olla hakkeroitu. Hakkeroidun sivun puhdistus on tuntityötä 75 €/h ja kerron arvion ennen kuin aloitan.
Paljonko maksaa, jos et pääse kirjautumaan ja tarvitset apua?
Kiinteä hinta on 89 € + alv. Selvitän syyn, korjaan sen ja varmistan, että pääset taas sisään. Jos en saa vikaa korjattua, et maksa mitään. Tämä ei koske hakkeroitua sivua. Jos syy on se, että koko sivusto on vanhentunut, tarjoan päivitystä ja tarkistusta 179 € + alv ja 89 € hyvitetään siitä.
Kiinteä hinta · ei korjausta, ei laskua
Etkö pääse vieläkään sisään?
Etsin syyn, korjaan sen ja varmistan, että pääset taas sisään.
En pääse kirjautumaan / sivu ei toimi89 €
+ alv 25,5 % · 111,70 € sis. alv
Tai suoraanjoel@jlsites.fi045 124 0240
Vastaan yleensä saman tai seuraavan arkipäivän aikana. Kerron hinnan kirjallisena ennen kuin aloitan.
Kiitos, viesti tuli perille!
Luen viestisi itse ja vastaan yleensä saman tai seuraavan arkipäivän aikana. Kerron hinnan kirjallisena. Aloitan vasta, kun hyväksyt sen.
Kiireessä soita 045 124 0240.
Ei koske hakkeroitua sivua. Jos salasanan palautusviesti ei tule perille, vika on usein sivuston sähköpostissa. Sen korjaus on 109 € + alv. Korjaan myös sivuja, joita en ole itse tehnyt.